Aprender seguridad haciendo seguridad.
Rutas de aprendizaje y labs aislados que se levantan con un clic en GitHub Codespaces o con un comando en Docker local. Formación ofensiva y defensiva con el sello de iDefense Chile, sin costo.
Academy
Cuatro rutas, de la concienciación al laboratorio.
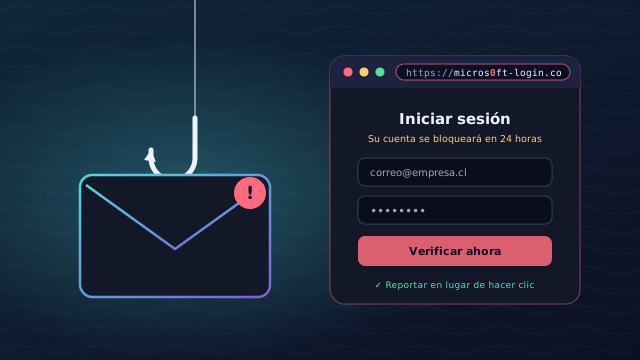
Phishing Defense
Reconocer correos, sitios y mensajes fraudulentos antes de hacer clic. Teoría breve y simulación interactiva caso a caso.
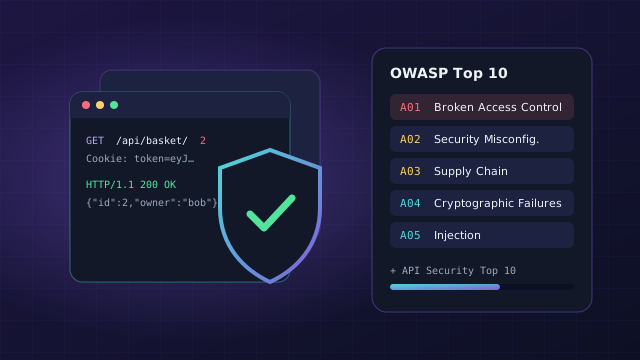
Web Application Security
OWASP Top 10 y API Security en la práctica, sobre tres aplicaciones deliberadamente vulnerables.
SOC & Incident Response
Triage de alertas en un SIEM, construcción de timelines y respuesta a incidentes con playbooks.
Cloud & Identity Security
IAM, MFA y mínimo privilegio en entornos cloud bajo un modelo Zero Trust.
Labs
Aplicaciones deliberadamente vulnerables, listas para atacar.
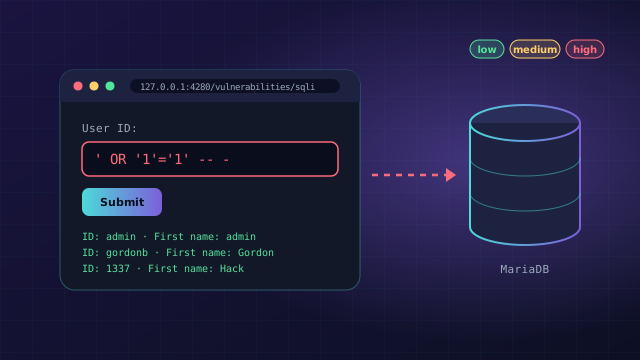
DVWA
Damn Vulnerable Web Application. PHP/MariaDB con módulos por vulnerabilidad y cuatro niveles de dificultad.
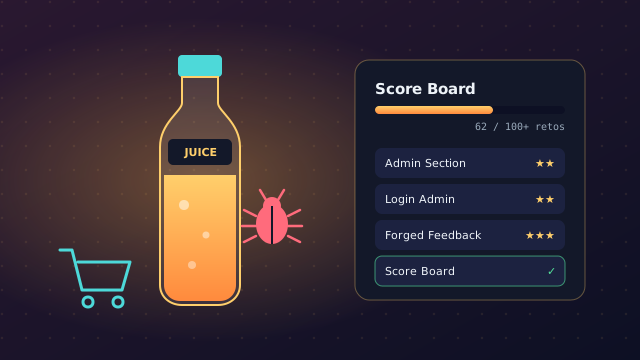
OWASP Juice Shop
Tienda online deliberadamente vulnerable con más de 100 retos que cubren el OWASP Top 10 completo.
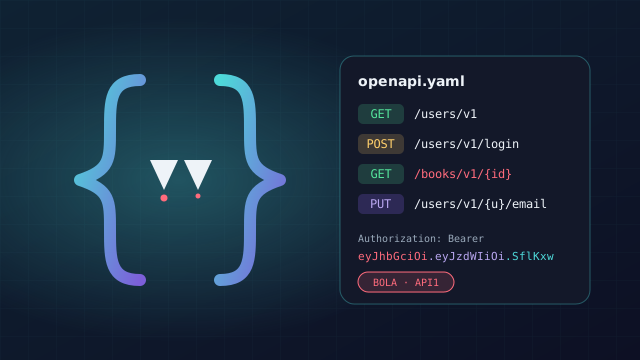
VAmPI
API REST vulnerable (Flask) para practicar el OWASP API Security Top 10 con especificación OpenAPI.
Cómo se aprende
Una semana puede cambiar de formato sin cambiar de plataforma.
Lectura y demos
Teoría breve y ejemplos al ritmo de cada alumno.
Awareness visual
Escenarios de ingeniería social caso a caso.
Laboratorio aislado
Apps vulnerables en Codespaces o Docker en 127.0.0.1.
Progreso y flags
Módulos completados y retos validados por la plataforma.